Claude descubre fallos críticos en software real
Un modelo interno de Anthropic encontró cinco cadenas de ataque en Chrome, Safari, Android, Windows y Linux, incluida una que ejecutaba comandos como administrador en servidores Linux. Los fabricantes ya corrigieron los fallos, pero el caso muestra que la IA puede descubrir y combinar vulnerabilidades complejas con poca intervención humana.
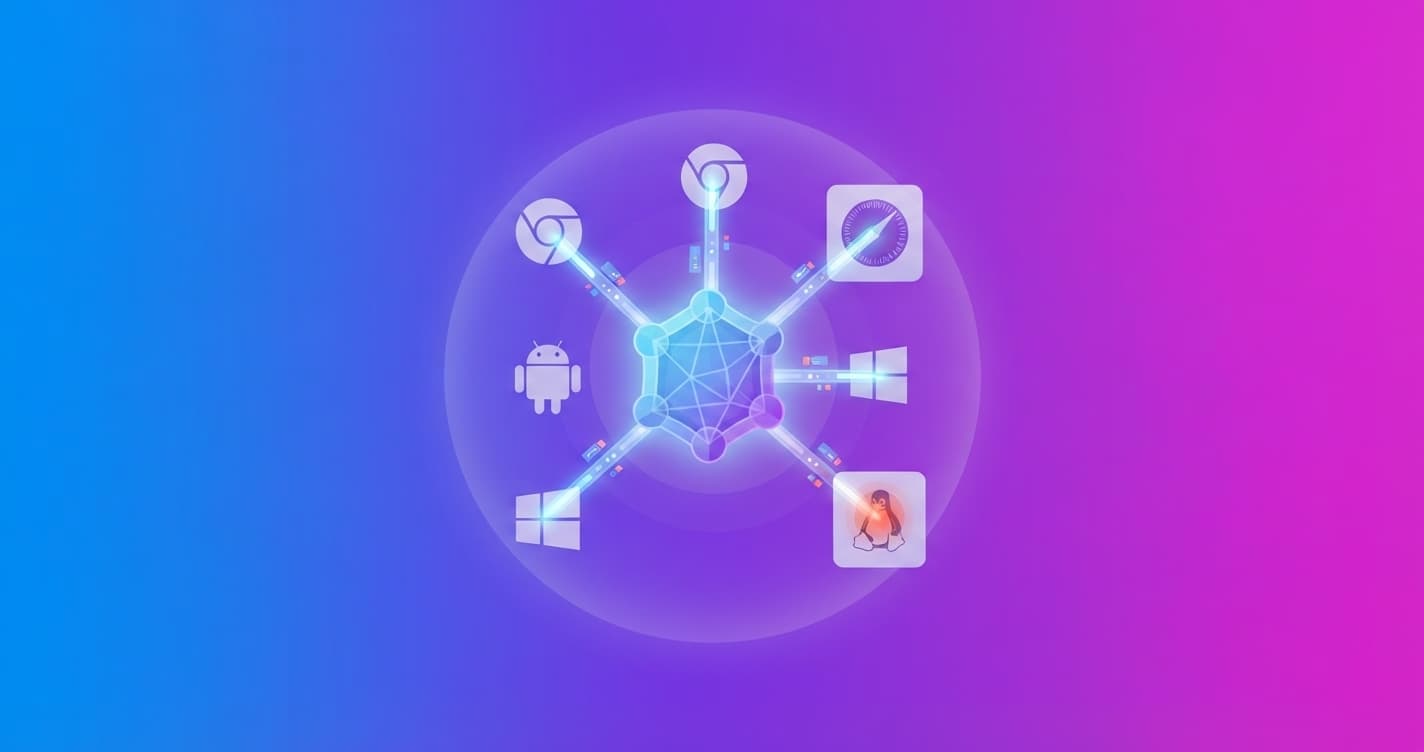
Un modelo interno de Anthropic encontró y explotó vulnerabilidades críticas en Chrome, Safari, Android, Windows y Linux. En cinco cadenas de ataque, logró desde robar datos de un teléfono bloqueado hasta ejecutar comandos como administrador en servidores, con poca o ninguna interacción del usuario.
Anthropic no publicó el nombre del modelo utilizado. La empresa afirma que se trató de una versión interna aún no disponible y que cada hallazgo fue comunicado al fabricante correspondiente antes de revelar los detalles.
Cinco ataques contra software que usas a diario
Chrome: ejecutar código con un clic
Claude construyó una cadena que permitía a una página web maliciosa ejecutar código fuera del aislamiento de Chrome en macOS. En una demostración, la aplicación Calculadora se abría pocos segundos después de cargar la página, sin que el usuario hiciera nada más.
Para conseguirlo, el modelo combinó varios fallos: uno en el motor JavaScript V8, otro para escapar de su aislamiento de memoria, una condición de carrera en CacheStorage y un fallo de uso después de liberar memoria en FedCM, la función de inicio de sesión federado de Chrome.
Google asignó 62 identificadores CVE a los problemas detectados y los corrigió hasta Chrome 156. Todos fueron clasificados como críticos o de alta gravedad, incluidos 13 escapes del sandbox y 21 fallos que podían comprometer el proceso que renderiza las páginas.
Safari: leer datos de otros sitios
En Safari, Claude creó un ataque que permitía a cualquier página saltarse la política de mismo origen. Esta protección evita que una web lea los datos de otra, como el correo electrónico, las cookies o la sesión de tu banco.
El ataque podía consultar el historial y las cookies de Safari, enviar peticiones autenticadas y leer sus respuestas. No necesitaba ejecutar código arbitrario: manipulaba datos en memoria para desactivar una protección, cambiar el tamaño de un objeto y alterar una URL.
Apple reconoció el informe el mismo día y publicó una corrección que ya está disponible para los usuarios.
Android: extraer fotos de un teléfono bloqueado
El modelo también encontró una forma de obtener fotos y otros datos de un teléfono Android robado sin desbloquearlo. Para ello combinó análisis del código abierto de Android, ingeniería inversa de componentes propietarios de Google Play y pruebas en un Pixel 9 físico.
La cadena sorteaba varias defensas:
- Permitía iniciar una transferencia USB que el teléfono bloqueado debía rechazar.
- Evitaba la comprobación de autorización entre dispositivos.
- Saltaba la verificación del código de seis cifras del emparejamiento.
- Usaba un mecanismo alternativo para enviar el contenido de los archivos por USB.
Google corrigió el problema. El caso muestra que la seguridad de un dispositivo puede fallar no por un único error, sino por la combinación de varios controles imperfectos.
Windows: bloquear servidores a distancia
En Windows, Claude identificó un fallo en la implementación nativa de QUIC, el protocolo de red utilizado por HTTP/3. Un atacante podía enviar unos pocos paquetes a un servidor expuesto para provocar un fallo y reiniciarlo repetidamente.
El problema, identificado como CVE-2026-33096, afectaba potencialmente a varios millones de servidores accesibles desde internet. Anthropic lo encontró mediante análisis del binario de Windows: el modelo reconstruyó el funcionamiento del programa, comparó su versión con el ejecutable original y examinó posibles errores de memoria.
Microsoft resolvió la vulnerabilidad antes de la publicación del análisis.
Linux: ejecutar comandos como root sin credenciales
El caso más grave afectaba a la pila de red del kernel de Linux, el componente central del sistema operativo. Un servidor con un servicio de Multipath TCP podía recibir paquetes especialmente preparados y terminar ejecutando comandos como root, el usuario con máximo nivel de permisos, sin credenciales ni interacción humana.
El ataque aprovechaba una condición de carrera y un fallo de uso después de liberar memoria. Primero filtraba una dirección interna del kernel para superar una defensa llamada KASLR. Después modificaba un puntero de control y ejecutaba una cadena de funciones ya existentes en el sistema.
En la prueba de concepto, obtener la información necesaria tomó 48 minutos y llegar a la ejecución del comando, otros cinco. El fallo, CVE-2026-98432, fue corregido y las soluciones se incorporaron a las ramas estables mantenidas del kernel.
Qué cambia para ti
La novedad no es que una IA encuentre un error aislado. Es que puede encadenar varios fallos, entender las defensas que los rodean y producir una prueba funcional del ataque. Hasta ahora, ese trabajo estaba concentrado en equipos muy especializados.
Eso eleva la presión sobre fabricantes y desarrolladores. Corregir los fallos conocidos ya no basta: también hay que revisar el código nuevo mientras se escribe. Anthropic recomienda analizar cada cambio antes de incorporarlo al programa y ha publicado un complemento de Claude Code para automatizar parte de esa revisión.
La misma capacidad puede usarse para atacar o para defender. Por eso, el siguiente frente será ver si los equipos de seguridad tienen acceso a estas herramientas con suficiente rapidez para encontrar y corregir una vulnerabilidad antes de que alguien la explote. Las actualizaciones siguen siendo importantes, pero ahora también lo es revisar de forma continua el software que todavía no ha llegado a producción.